만료 누락 장애
만료일 추적을 놓쳐 서비스 중단 및 기업 신뢰도 하락으로 직결
인증서 수명주기 관리 플랫폼
발급 · 배포 · 모니터링 · 갱신 · 폐기까지 하나의 플랫폼에서 자동화하여
인증서 만료 장애를 예방하고 검증된 표준 위에서 안전하게 운영합니다.
인증서는 늘어나는데 관리는 여전히 사람 손에 의존합니다.
작은 누락 하나가 서비스 전체 장애로 이어집니다.
만료일 추적을 놓쳐 서비스 중단 및 기업 신뢰도 하락으로 직결
조직 곳곳에 흩어진 수백 개 인증서의 현황을 한눈에 파악하기 어려움
서버마다 수동 배포·반영하는 과정에서 설정 실수와 운영 부담 가중
중앙 집중 관리모든 인증서를 한 곳에서 자산화해 전사 가시성 확보
전 과정 자동화ACME 자동 발급 + 자동 배포 + 자동 갱신 파이프라인
상시 모니터링 · 통제TLS 감시와 승인 워크플로우로 무장애 운영 달성
문제는 만료일 자체보다 발견–갱신–배포–검증이
운영 과정에서 끊기는 데 있습니다.
카드 결제 장애 3~4시간 지속.
SSL 인증서 갱신 누락 및 VAN 업데이트 이슈.
인증서 만료로 글로벌 협업 서비스
접속 장애 약 3시간 지속.
내부 TLS 인증서 만료로 로그인·구매·
백엔드 통신 장애 5시간 35분 발생.
가시성, 자동화, 검증, 통제의 단절을 없애
인증서 운영을 예측 가능한 체계로 바꿉니다.
만료 임박 인증서를 자동 선별해 ACME로 갱신하고 대상 서버에 자동 재배포합니다.
TLS 점검과 만료 감시를 정기적으로 수행해 위험 신호를 먼저 포착합니다.
발급·배포·폐기 등 주요 작업에 정책 기반 결재를 적용해 통제된 운영을 보장합니다.
개인키 등 민감정보를 암호화하고 MFA와 RBAC로 접근을 엄격히 통제합니다.
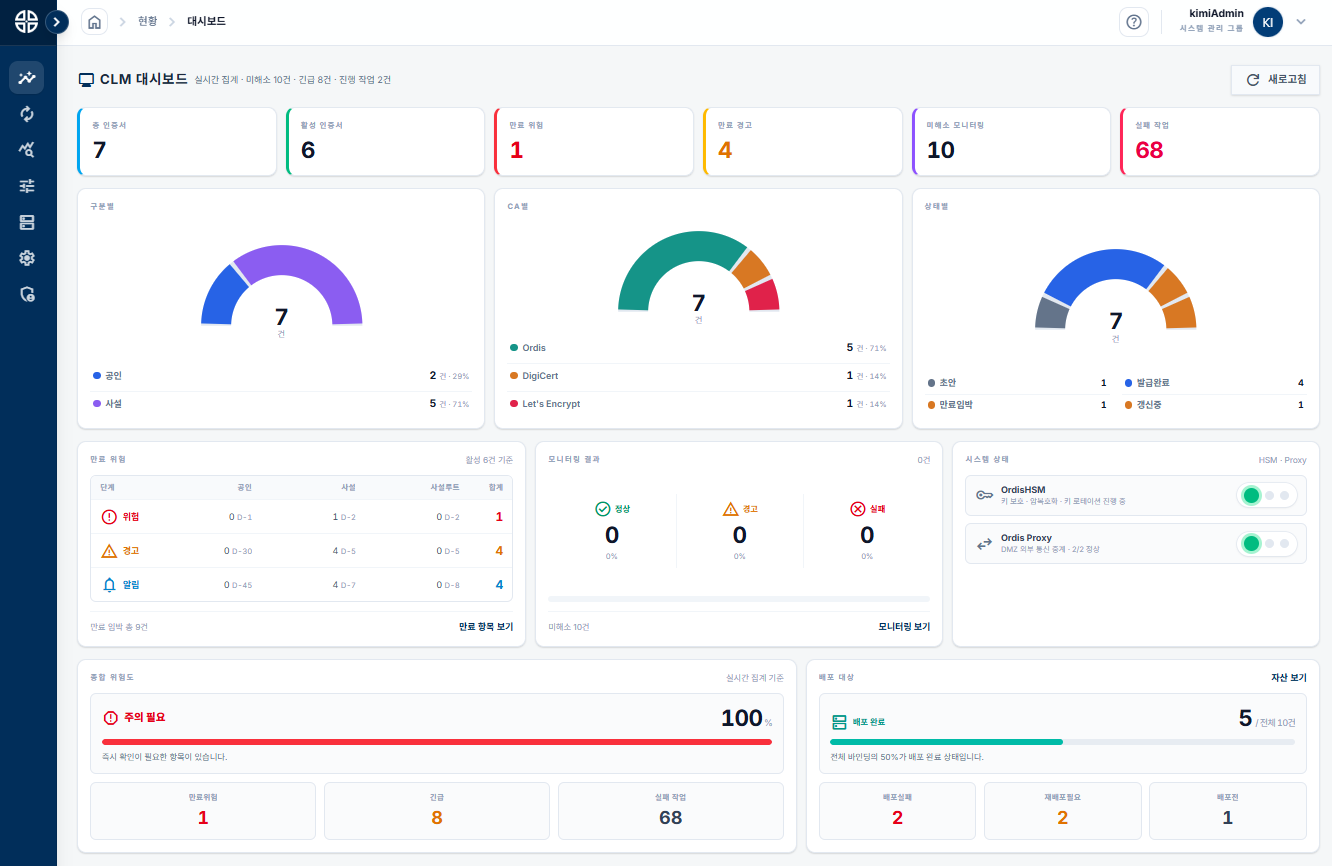
상태·구분·CA별 현황부터 만료 위험, 실패 작업, 승인 대기까지 운영에 필요한 신호를 우선순위에 맞춰 보여줍니다.
만료 임박 선별 → ACME 자동 갱신 → 배포 대상 매칭 → 자동 배포 → TLS 지문 검증까지 사람의 개입 없이 연결됩니다.
신규 · 반입
→ACME 자동
→정책 결재
→자동 배포
→상시 감시
→자동 갱신
→Revoke
스케줄러가 만료·TLS·폐기 점검부터 갱신, 배포, 승인 리마인더, 키 로테이션과 복구까지 상시 수행합니다.
공인 CA 통신은 OrdisProxy를 경유하고, 사설 CA·HSM 내부 통신은 직접 연결합니다. CA scope 정책이 통신 경로를 결정합니다.
표준 프로토콜과 안전한 자격증명 관리로 인증서 발급과 DNS-01 챌린지를 자동화합니다.
ACME(RFC 8555) 자동 발급 · EAB 지원
HSM 자체 발급 · 개인키 보호 · 사설 인증서 운영
DNS-01 자동 처리 · 자격증명 암호화 · 도메인 존 매핑
데이터 보호, 접근 통제, 안전한 통신과 운영까지
다층 보안 체계로 인증서 자산을 보호합니다.
개인키·PFX·SSH키·계정키 보호
HSM 미가용 시 평문 저장 차단
민감 필드 응답 제외
2단계 인증
역할·권한 기반 접근 제어
감사로그·이벤트로그
요청 서명과 안전한 통신
SSH 키 락아웃 방지 교체
고착 작업 자동 복구
자동화와 통제를 동시에 확보해 운영 안정성,
효율, 가시성, 보안을 함께 개선합니다.
자동 선별 → 갱신 → 재배포로 인증서 만료에 따른 서비스 중단을 예방합니다.
반복적인 발급·갱신·배포를 자동화해 운영 부담과 휴먼 에러를 줄입니다.
어떤 인증서가 어느 서버에 있고 언제 만료되는지 한 화면에서 파악합니다.
승인 워크플로우, 8종 액션 권한, 감사 로그로 규제 요구에 대응합니다.
HSM 암호화와 DMZ 프록시 구조로 개인키와 통신 경로를 보호합니다.
ACME, 클라우드 DNS, 배포 어댑터로 다양한 환경에 유연하게 적용합니다.
ORDIS CLM의 인증서 자동화, 연동 환경, 보안과 운영 방식에 대한 주요 질문을 확인하세요.
CLM은 기업 내 SSL/TLS 및 PKI 인증서의 발급, 배포, 모니터링, 갱신과 폐기를 중앙에서 관리하고 자동화하는 체계입니다. 수동 관리로 발생할 수 있는 인증서 만료와 운영 누락을 줄이고, 전체 인증서의 위치와 상태를 일관되게 파악할 수 있습니다.
공개 신뢰 TLS 인증서의 유효기간이 단계적으로 단축되면 갱신과 배포 횟수가 크게 증가합니다. ORDIS CLM은 만료 점검, 갱신, 승인, 배포와 검증을 하나의 자동화된 흐름으로 연결해 반복 작업과 서비스 중단 위험을 줄입니다.
만료가 임박한 인증서를 선별한 뒤 ACME를 통해 갱신하고, 필요한 승인 절차와 배포 대상 매칭을 거쳐 대상 시스템에 재배포합니다. 배포 후에는 TLS 지문을 검증해 신규 인증서의 적용 상태를 확인합니다.
DigiCert, Sectigo, Let's Encrypt 등 ACME 기반 공인 CA와 HSM 기반 Ordis CA를 지원합니다. Google Cloud DNS 연동을 통해 DNS-01 챌린지를 자동 처리하고, EAB와 암호화된 자격증명 관리도 지원합니다.
네. 배포가 끝나면 TLS 지문 검증과 상태 점검을 수행해 대상 시스템에 신규 인증서가 적용되었는지 확인합니다. 대시보드에서 만료 위험, 실패 작업과 조치가 필요한 항목을 우선순위에 따라 확인할 수 있습니다.
OrdisProxy가 내부 시스템을 직접 외부에 노출하지 않고 공인 CA 및 DNS 통신을 안전하게 중계합니다. mTLS와 요청 서명을 사용하며, 사설 CA와 HSM 통신은 내부 경로로 분리할 수 있습니다.
개인키, PFX, SSH 키와 계정 키를 HSM 기반으로 암호화하고 민감 필드는 응답에서 제외합니다. HSM을 사용할 수 없는 상태에서는 평문 저장을 차단해 중요 정보가 보호되지 않은 형태로 남는 것을 방지합니다.
MFA와 역할 기반 접근 제어(RBAC)를 적용하고, 발급·배포·폐기 등 주요 작업에 정책 기반 승인 절차를 설정할 수 있습니다. 작업 내역은 감사 로그와 이벤트 로그로 기록해 운영 추적과 보안 감사에 활용할 수 있습니다.
기존 인증서를 반입해 신규 인증서와 함께 등록하고 관리할 수 있습니다. 인증서 유형, 발급기관, 배포 위치, 상태와 만료일을 단일 대시보드에서 확인하고 갱신 대상과 위험 항목을 관리할 수 있습니다.
인증서 만료로 인한 장애 위험을 줄이고 반복적인 발급·갱신·배포 업무와 휴먼 에러를 감소시킬 수 있습니다. 전사 인증서 가시성, 승인 통제, 감사 이력과 표준 기반 확장성을 함께 확보할 수 있습니다.
귀사의 인증서 운영 환경에 맞춘
ORDIS CLM 데모와 도입 상담을 시작해 보세요.